
2026年9月から10月にかけて、日本国内の大企業や有名サービスが、個人情報の大規模な漏洩を次々と公表しています。
今回は、相次ぐ個人情報漏洩の実態とその背景にあるAIの問題、漏洩させた企業の法的責任、そして私たち一人ひとりにできる対策について解説します。
まずは、ここ最近の主な事例を見てみましょう。
旅行予約サイト「スカイチケット」を運営するアドベンチャーは、約1,464万件の個人情報が流出したと発表しました。このうち約413万件には、ハッシュ化(元に戻せない文字列に変換する処理)されたログインパスワードも含まれているそうです。
また、別の不正アクセス事案では、返金先の口座情報などが流出した可能性もあるとのことです。
焼肉チェーン「焼肉きんぐ」の公式アプリでも、会員番号・氏名・メールアドレス・電話番号など約1,078万件の情報が流出。
カラオケ「ビッグエコー」などで知られる第一興商は、顧客約863万件と従業員約9万3,000件、合計約872万件に漏洩のおそれがあると公表しています。
さらに、パーク24グループのカーシェアリングサービス「タイムズカー」では約660万アカウントが対象となり、うち約160万件は運転免許証などの本人確認書類の画像まで漏洩たとのことです。
タイムズカーについてはテレビコマーシャルでも謝罪が流れていたため、ご存じの方も多いのではないでしょうか。
これだけの大企業が、短期間に、しかも数百万件規模で漏洩を起こしているのは異常な事態です。
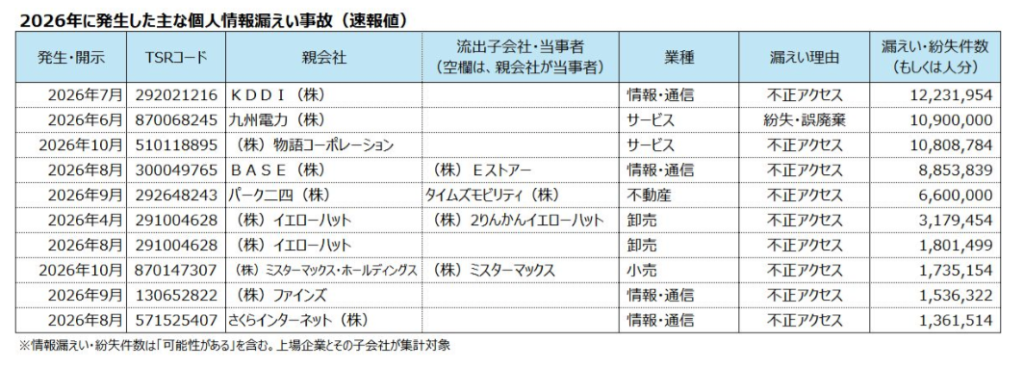
引用:東京商工リサーチ
東京商工リサーチの調査によると、上場企業とその子会社で100万件以上の個人情報が漏洩したケースは、2026年に入って10月5日時点ですでに10件。2025年1年間の6件を上回り、過去最悪のペースとなっています。
その後も大規模な漏洩は続いており、1,000万件以上の漏洩に限っても、2025年までの14年間ではわずか3件でしたが、2026年は10月23日時点で8件にのぼります。
※なお、この件数はまだ集計途中の数字のため、今後変わる可能性があります。
私たちの個人情報は複数の企業に登録されていますから、誰もがすでに何らかの漏洩被害に遭っている可能性があるのです。
これほど被害が集中している背景には、AIの存在があります。
実はこれまで、日本企業はある意味「日本語の壁」に守られていました。
サイバー攻撃を仕掛ける犯罪者の多くは海外を拠点としており、フィッシングメールや攻撃ツールを日本語で精度高く作るには、高い日本語能力が必要でした。難解な日本語のおかげで、英語圏の国々よりも攻撃が少なかったという側面があったのです。
ところが、生成AIの登場によって状況は一変しました。
サイバーセキュリティ専門家の指摘によると、生成AIを使えば高精度の日本語フィッシングメールや攻撃ツールを誰でも作れるようになり、その結果、ランサムウェアの身代金交渉などの被害が急増しているとも言われています。
さらに深刻なのが、AIエージェントによる「自律型サイバー攻撃」の登場です。
これまでプロの人間が手を動かして行っていた攻撃作業の多くを、AIが自動的にこなせるようになってきています。
たとえばオランダでは2025年9月、AIエージェントがヘルプデスクツールの未知の脆弱性を自律的に見つけ出し、侵入した事案が報告されました。
最近よく耳にする「シャドーAI」も、新たな漏洩経路として実際に表面化しています。
シャドーAIとは、会社が認めていないAIを社員が勝手に業務で使うことです。たとえば、個人で使っているAIに顧客情報を入力してしまうケースがこれにあたります。
RIZAPでは、従業員が会社の許可なく外部の生成AIサービスに業務データを入力し、約2万人分の個人情報が漏洩する事態が起きました。しかもその中には、疾患情報のような要配慮個人情報まで含まれていたのです。
こうした外部AIサービスへの入力による漏洩は、企業のIT部門では検知・管理が行き届かないケースも増えているようです。
個人情報を漏洩させてしまった企業の法的責任は、大きく刑事責任と民事責任の2つに分けられます。
意図しないミスにより個人情報を漏洩させてしまったケースでは、個人情報保護法上の刑事罰は基本的に科されません。
刑事罰が適用されるのは、主に次のような場合に限られます。
最後のケースでは、従業員個人に1年以下の拘禁刑または50万円以下の罰金、法人には1億円以下の罰金が科される可能性があります。
つまり、どれほど重要な情報が漏洩したとしても、故意でなければ刑事罰の対象にはならないということです。
一方、サイバー攻撃を受けて漏洩した場合でも、民事上の責任を問われることはあります。
「不法行為による損害賠償」として、被害者1人あたり数千円から数万円程度の賠償が命じられることが多く、過去の裁判例では1人あたり3,300円から3万5,000円程度の損害賠償が認められました。
1人あたりの金額は小さく見えても、被害件数が多ければ総額は膨大です。
今回のように数百万件規模であれば、単純計算でも数十億円規模の賠償リスクになるでしょう。
また、損害賠償以外にも、企業の社会的信用の失墜や顧客離れ、株価の下落といった間接的な損害も非常に大きくなります。
なお、個人の権利利益を害するおそれがある漏洩が起きた場合、個人情報保護委員会への報告と本人への通知は、2022年4月から義務になっています。
さらに2026年7月には、課徴金制度の導入などを柱とする改正個人情報保護法が成立しており、企業に求められる責任は今後ますます重くなっていくでしょう。
私たち一人ひとりができる対策として、次の4つのポイントを押さえておきましょう。
1.不審なメールやSMSのリンクは絶対に開かない
心当たりのある内容であっても、メールやショートメッセージ内のリンクからではなく、必ず公式アプリや公式ウェブサイトに直接アクセスして確認するようにしてください。
2.パスワードの使い回しをやめる
1社からパスワードが漏洩したとき、同じメールアドレスで同じパスワードを使っていると、他のサービスにも被害が広がってしまいます。登録するサービスごとに、異なるパスワードを設定しましょう。
3.決済の利用履歴をこまめに確認する
クレジットカードの明細書やキャッシュレス決済の利用履歴を定期的にチェックし、身に覚えのない利用があった場合は、すぐにカード会社や金融機関に連絡してください。
4.「パスキー認証」を活用する
パスキー認証とは、指紋認証や顔認証を使った認証方法です。パスワードを使わないため、パスワード漏洩のリスクを大幅に下げられます。今後さらに普及が見込まれる認証方式ですので、対応しているサービスではぜひ使ってみてください。
今回は、タイムズカーの事例のように運転免許証の画像が漏洩したことも大きな問題になっています。
名前や免許証の画像を不正に利用され、勝手に銀行口座を作られたり、消費者金融でお金を借りられたりするのではないか、という点が心配されています。
こうした場合は、JICC(日本信用情報機構)などの機関に申告して「不正利用防止の届け出」をしておくとよいでしょう。
届け出の情報は金融機関の審査や本人確認の際に活用されるため、自分の名義で勝手にローンを組まれたり、口座を開設されたりするリスクを下げる効果が期待できます。
運転免許証などの本人確認書類が漏洩した可能性がある方には、特に有効な手段です。
今や「漏洩は起きないもの」ではなく、「いつ・どこで漏洩が起きてもおかしくない」時代になっています。
自分の情報はすでに漏洩しているかもしれない。そう考えて、その一歩先に備えることが大切です。
企業の方で、個人情報の取り扱いや情報セキュリティに関する法的な体制整備にお悩みの場合は、ぜひ早めに専門家にご相談ください。
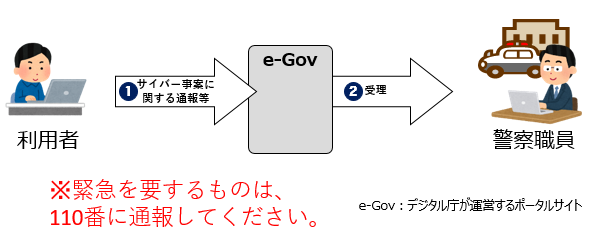
被害に遭われた個人の方は、警察庁のサイバー事案に関する相談窓口なども確認してみてください。
参考
個人情報取扱事業者等が個人情報保護法に違反した場合、どのような措置が採られるのですか。|個人情報保護委員会
Cyber Police Agency Letter 2026 Vol.19|警察庁
基本的なセキュリティ対策|警察庁
サイバー事案に関する相談窓口|警察庁
佐川急便の個人情報漏えい、過去最多の5,323万件|東京商工リサーチ
ラジオ番組『コトニ弁護士カフェ』
毎週金曜日10時30分から三角山放送局で放送中!
隔週で長友隆典護士&アシスタントの加藤がお送りしています。
身近な法律のお話から国際問題・時事問題,環境や海洋のお話まで,様々なテーマで約15分間トークしています。
皆様からの身近なお悩み,ご相談などのリクエストもお待ちしております。
三角山放送局 reqest@sankakuyama.co.jp または当事務所のお問い合わせフォームでも受け付けております。


